Clonar usuarios en SAP puede parecer una forma rápida de asignar accesos, pero también puede replicar autorizaciones innecesarias y riesgos SoD. Descubre por qué el modelo debe partir del puesto y las funciones.
Preparar una auditoría de autorizaciones SAP no debería limitarse a revisar SAP_ALL o ejecutar una matriz SoD. En esta guía repasamos los controles básicos para revisar accesos administrativos, identificar privilegios críticos y preparar la auditoría con mayor seguridad. Incluye plantilla descargable de checklist para la revisión inicial.
S_TABU_DIS ha sido durante años un objeto clave para controlar el acceso a tablas en SAP, pero su uso basado en grupos puede generar sobreautorización y riesgos difíciles de gobernar. En este artículo analizamos por qué se considera un objeto crítico, cuándo utilizar S_TABU_NAM y cómo avanzar hacia un modelo de seguridad más granular y sostenible.
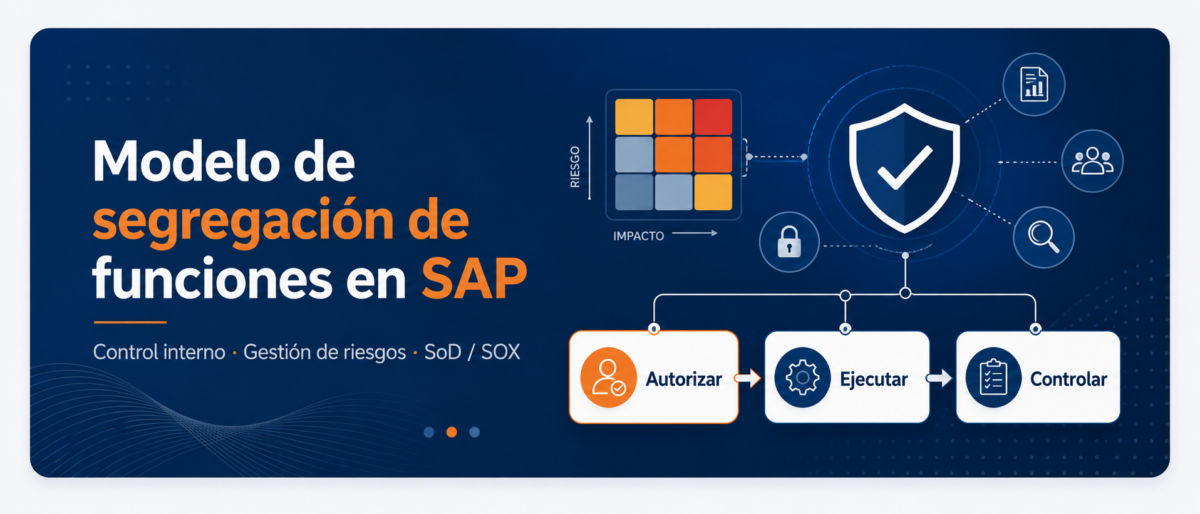
La segregación de funciones en SAP permite separar tareas críticas, reducir riesgos de fraude y mejorar el control interno mediante una matriz de riesgos y una correcta gestión de roles.
La asignación de roles a usuarios es un proceso esencial en SAP para garantizar la seguridad, el cumplimiento normativo y la productividad de los equipos.